

Видови DDoS напади: главни типови и примери
DDoS нападите не функционираат сите на ист начин. Некои ја преоптоваруваат мрежата со огромна количина сообраќај, други ги исцрпуваат ресурсите за одржување на конекциите, а трети ги таргетираат веб-апликациите со голем број барања.
Разбирањето на различните видови DDoS напади е важно за правилно препознавање на проблемот и избор на соодветна заштита. Вообичаено, нападите се делат во три главни категории: volumetric, protocol и application layer.
1. Volumetric DDoS напади
Volumetric нападите имаат цел да го заситат достапниот мрежен bandwidth со огромна количина податоци. Кога мрежниот капацитет е исполнет, легитимниот сообраќај потешко стигнува до серверот, дури и ако самиот сервер сè уште функционира нормално.
Најчести примери се:
- UDP Flood – голем број UDP пакети го оптоваруваат мрежниот капацитет и системите што ги обработуваат.
- ICMP Flood – прекумерен број ICMP пакети го оптоваруваат целниот систем.
- DNS Amplification – техника при која одговорите од DNS сервери можат да создадат многу поголем сообраќај кон целта.
Овие напади најчесто се анализираат според количината на пренесени податоци во секунда, односно bps или Gbps.
2. Protocol DDoS напади
Protocol нападите ги таргетираат механизмите со кои мрежните уреди и серверите ги обработуваат пакетите и управуваат со конекциите. Наместо главниот проблем да биде само количината на податоци, нападот може да ги исцрпи ограничените ресурси на firewall, load balancer или серверот.
Примери за вакви напади се:
- SYN Flood – создава голем број започнати, но недовршени TCP конекции.
- ACK Flood – испраќа голем број TCP ACK пакети што ги оптоваруваат системите што ги обработуваат.
- TCP Flood – прекумерен TCP сообраќај може да го оптовари мрежниот стек или ресурсите за конекции.
За анализа на овие напади се следат показатели како бројот на пакети во секунда (PPS), бројот на активни конекции и состојбата на мрежните уреди.
3. Application Layer DDoS напади
Application Layer нападите, познати и како Layer 7 напади, директно ги таргетираат веб-страниците, API услугите и другите апликациски процеси.
Според објаснувањата на Imperva, овие напади можат да ја нарушат достапноста на апликациите без да создадат огромна количина мрежен сообраќај. Причината е што обработката на голем број барања може да ги оптовари процесорот, меморијата, PHP процесите или базата на податоци.
Примери се:
- HTTP Flood – прекумерен број HTTP барања кон веб-страница или одредена функционалност.
- Slowloris – одржува голем број HTTP конекции отворени, со цел да ги исцрпи достапните конекциски ресурси.
- Напади врз API услуги – голем број барања кон одредени API endpoints може да ја оптовари апликацијата и нејзината база на податоци.
Овие напади може да се следат преку бројот на барања во секунда (RPS), времето на одговор, CPU оптоварувањето и активноста на апликацијата.
4. Multi-vector DDoS напади
Некои напади комбинираат повеќе техники истовремено. На пример, може да се создава голем мрежен сообраќај, а паралелно да се испраќаат барања што ја оптоваруваат веб-апликацијата.
Овие напади се нарекуваат multi-vector DDoS напади. Бидејќи можат да влијаат врз различни делови од инфраструктурата, нивното откривање и ублажување бара анализа на повеќе показатели и координирани заштитни механизми.
5. Споредба на главните видови DDoS напади
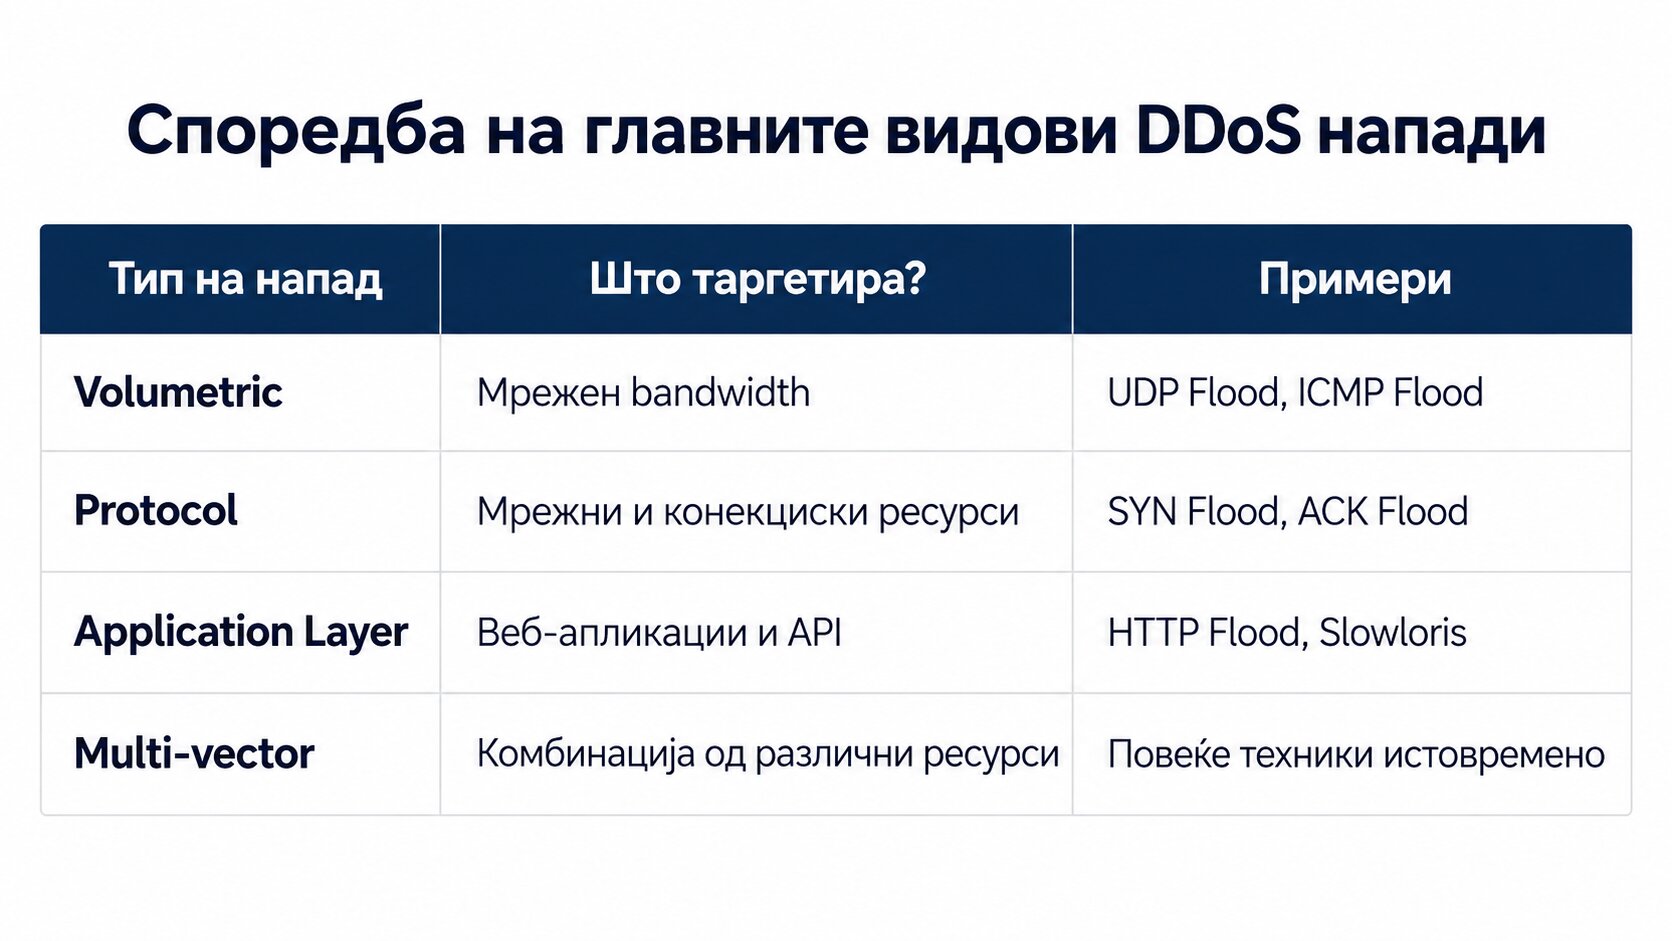
Оваа поделба е корисна за почетна анализа, но во реални ситуации категориите можат да се преклопуваат.
6. Како се избира соодветната заштита?
Не постои едно решение што подеднакво ефикасно ги спречува сите видови DDoS напади.
За volumetric напади важни се мрежниот капацитет и филтрирањето на сообраќајот пред тој да стигне до серверот. Кај protocol нападите, заштитата треба да ги земе предвид мрежните конекции и ограничувањата на инфраструктурата. Кај application layer нападите, важна улога можат да имаат Web Application Firewall (WAF), rate limiting и анализа на однесувањето на барањата.
Затоа, правилното препознавање на типот на напад е важен чекор пред изборот на соодветна стратегија за заштита.
Заклучок
Различните DDoS напади имаат различни цели: заситување на bandwidth, исцрпување на мрежните ресурси или преоптоварување на веб-апликацијата.
За успешна заштита потребни се соодветен мониторинг, анализа на сообраќајот и комбинација од заштитни механизми. Разбирањето на разликите меѓу volumetric, protocol и application layer нападите овозможува полесно да се утврди каде настанува проблемот и како да се реагира.
Користени извори
- Imperva – DDoS Attacks
https://www.imperva.com/learn/ddos/ddos-attacks/ - CDNetworks – Types of DDoS Attacks
https://www.cdnetworks.com/blog/cloud-security/types-of-ddos-attacks/ - Radware – Top 7 DDoS Types in 2025
https://www.radware.com/cyberpedia/ddos-attacks/top-7-ddos-types-in-2025/
1 Коментар
[…] Видови DDoS напади: главни типови и примери: […]